




Des correctifs priorisés pour les services exposés
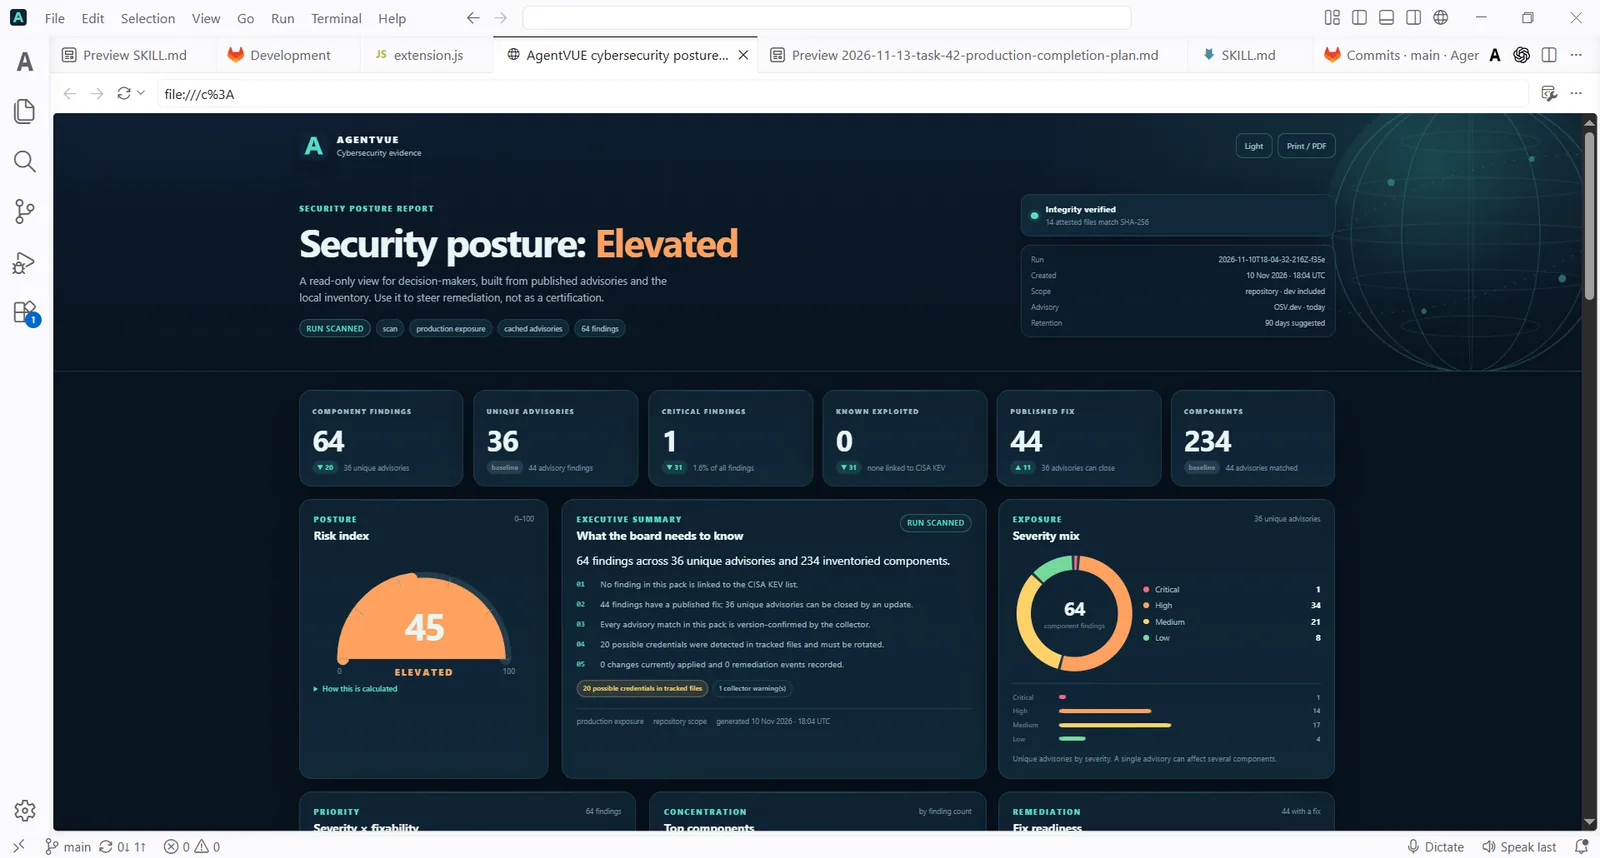
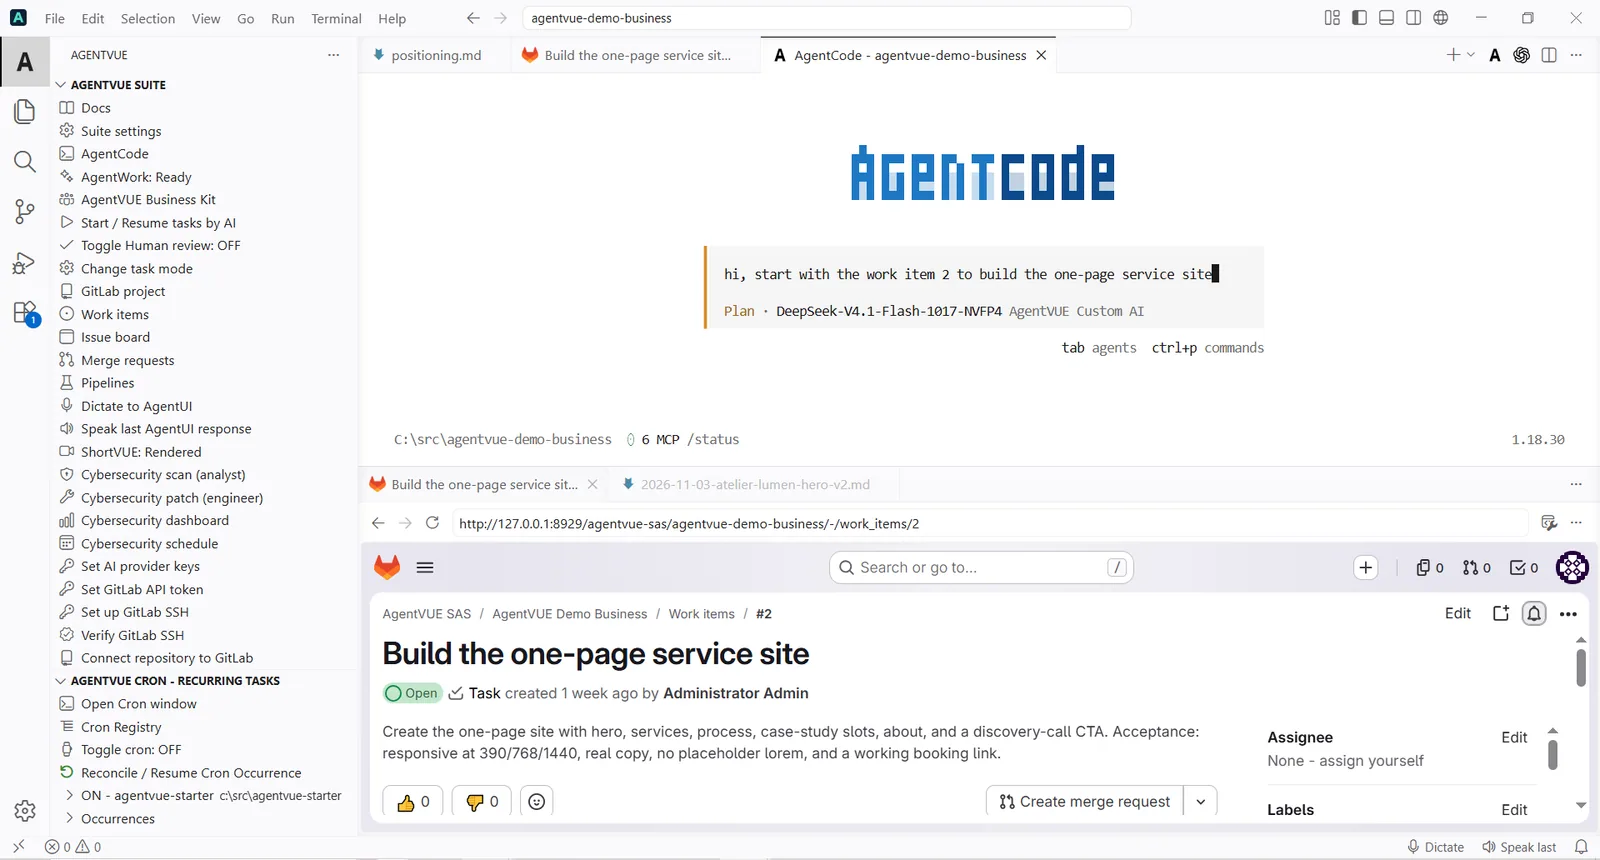
Quand un service exposé exécute une version vulnérable, l'ingénieur prépare le correctif et le classe devant tout le reste. L'exemple est d'actualité : les failles PHP « php2shell » — deux exécutions de code à distance non authentifiées (CVE-2026-109618 et CVE-2026-109619), corrigées en PHP 8.5.12 / 8.4.27 / 8.3.36 / 8.2.35 — ont fait l'objet d'une alerte du CISA le 21 octobre 2026 demandant un correctif immédiat. Un service PHP exposé est exactement le type de constat que l'ingénieur traite en premier.