




Un inventaire réellement utilisable
Paquets installés, services, ports ouverts, utilisateurs, tâches planifiées, dérive de configuration et inventaire des dépendances (SBOM) — collectés sur votre machine et vos dépôts en une seule passe.
Employés IA
Le rôle qui lit et explique : ce qui est vulnérable sur votre machine, quelle version corrige, quoi traiter en premier — en clair, avant toute application.
Ce qu'il fait
Inventaire, confrontation, classement et explication. L'analyste s'arrête au rapport.
L'analyste cybersécurité IA répond à la question que chaque petite équipe repousse : qu'est-ce qui est réellement exposé sur cette machine, et qu'est-ce qui compte d'abord ? Il tient le travail de lecture récurrent — inventorier la machine et les dépôts, confronter les versions relevées aux avis publiés, hiérarchiser les constats et les expliquer en clair.
L'analyste est volontairement en lecture seule. Il rapporte ; il n'applique pas. Quand vous décidez qu'une faille doit être corrigée, le rôle d'ingénieur prend le relais — une proposition argumentée, un instantané, le changement appliqué avec votre accord et une contre-vérification. Même licence, deux rôles, une seule boucle.
Ce que vous obtenez
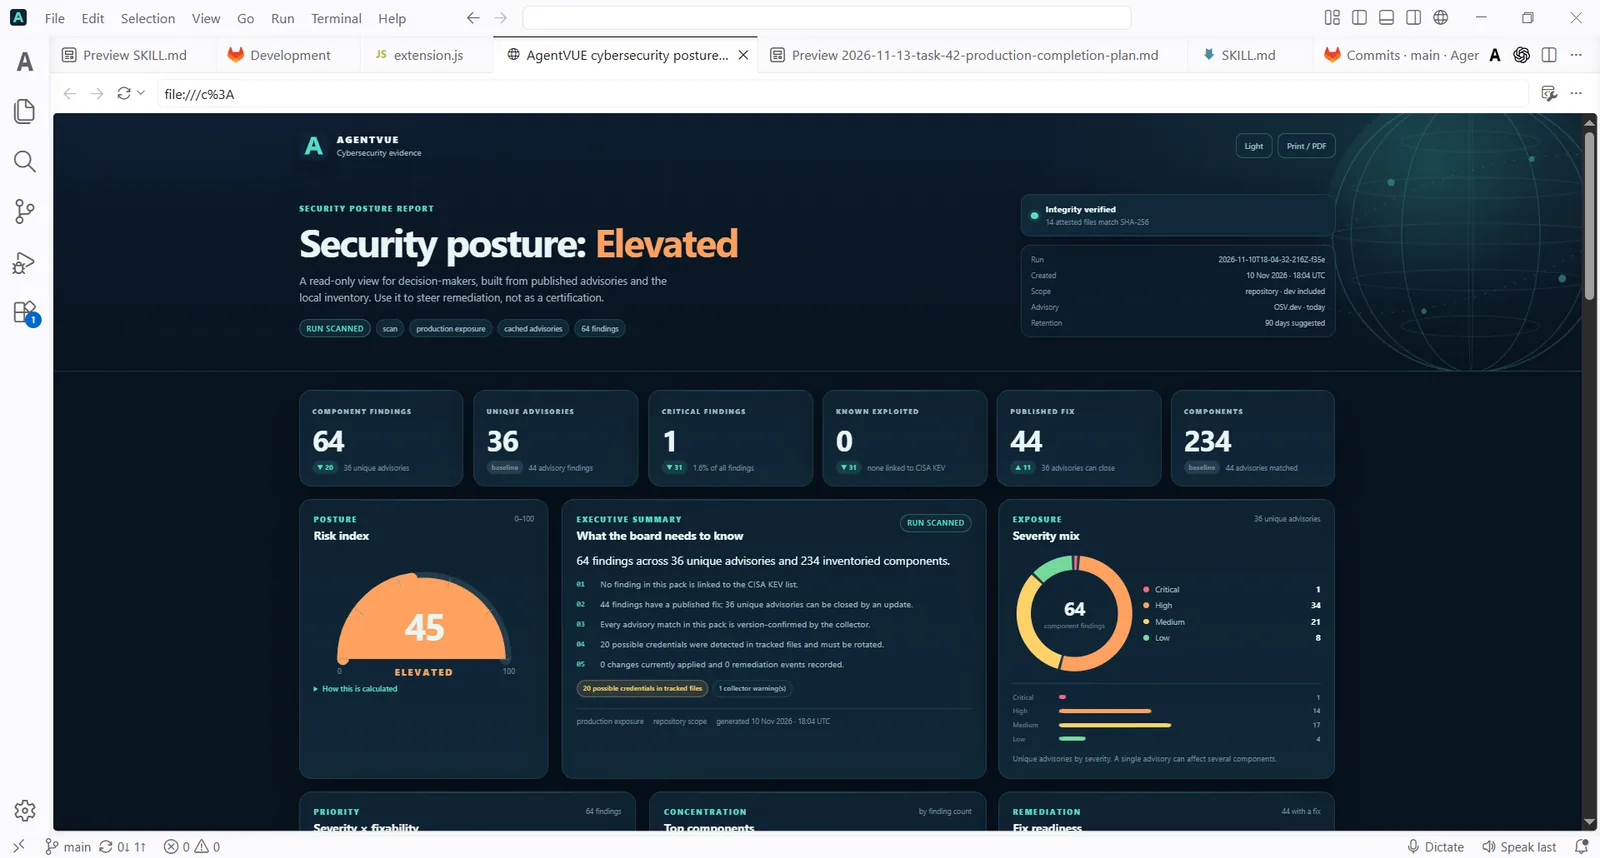
Un rapport classé que vous pouvez lire, partager et utiliser.
Paquets installés, services, ports ouverts, utilisateurs, tâches planifiées, dérive de configuration et inventaire des dépendances (SBOM) — collectés sur votre machine et vos dépôts en une seule passe.
Les versions relevées sont confrontées aux avis publiés : npm, PyPI, avis éditeurs et alertes du CISA. Exemple récent du flux d'actualité qu'il suit : Node.js a publié des versions de sécurité le 21 octobre 2026 (26.12.1, 24.22.1, 22.23.4), dont une écriture hors limites du décodeur Brotli permettant une exécution de code (CVE-2026-111497) et deux contournements de vérification du nom d'hôte des certificats TLS ; le KEV du CISA a gagné six nouvelles entrées le 20 octobre 2026, dont quatre CVE Plex.
Pour chaque constat : ce que c'est, pourquoi ça compte pour cette machine, quelle version corrige et quoi traiter en premier. Phrases courtes, noms concrets — un rapport sur lequel un non-spécialiste peut agir.
L'analyste s'arrête au rapport. Rien ne change sur votre machine à partir de ses résultats tant que vous — ou le rôle d'ingénieur, avec votre accord — ne décidez pas d'agir.
Dans l'application
Gravité, version concernée et explication en langage clair sur une page.
Comment se déroule une exécution
L'analyste n'applique jamais de changement.
Le poste de travail cartographie votre machine et vos dépôts : paquets installés, services, ports ouverts, utilisateurs, tâches planifiées, dérive de configuration, inventaire des dépendances (SBOM).
Les versions collectées sont confrontées aux avis publiés au moment de l'exécution. Ce qui est exposé et accessible depuis Internet passe d'abord ; l'amélioration interne facultative vient ensuite.
Le rapport vous attend. Vous lisez, vous décidez, et les correctifs — si vous les voulez appliqués — passent par le rôle d'ingénieur avec votre accord.
Un export local daté, prêt pour un questionnaire client ou une revue interne. Rien ne quitte la machine sauf export explicite de votre part.
Contrôle
Les correctifs passent par le rôle ingénieur.
Où vous gardez la main
L'analyste inventorie, confronte et explique. Les correctifs passent par le rôle ingénieur, avec votre accord.
Il rend compte. Il n'applique pas.
Commencez ici
Choisissez votre formule, installez, et laissez le premier inventaire vous dire ce qui demande votre attention.
Construit avec AgentVUE
Les mêmes agents qui tiennent le rôle font tourner AgentVUE. Vous achetez la machine qui fait déjà le travail.
Voir les réalisations
Pour aller plus loin
Le rôle en contexte — même licence, même machine.
Questions
Le périmètre, le rapport, les validations et le prix.
Oui, par conception. Il inventorie, confronte et explique ; il n'applique rien. Les correctifs passent par le rôle d'ingénieur, et seulement avec votre accord.
Votre machine et vos dépôts : paquets installés, services en cours, ports ouverts, utilisateurs, tâches planifiées, dérive de configuration et inventaire des dépendances (SBOM). L'inventaire est collecté sur votre disque, en une seule passe.
Les constats sont confrontés aux avis publiés au moment de l'exécution — avis npm et PyPI, avis éditeurs, alertes du CISA et entrées du KEV. La confrontation se fait sur vos versions réellement installées, pas sur une liste déclarative.
L'analyste lit et explique ; l'ingénieur prépare et applique. Le rapport de l'analyste est l'entrée du correctif de l'ingénieur — et les deux tournent sur la même machine, sous la même licence.
C'est le travail. Chaque constat indique ce que c'est, pourquoi ça compte pour cette machine, quelle version corrige et quoi traiter en premier — en clair, sans mur de jargon.
Une licence couvre tout le poste de travail : Pro 49 €, Max 99 €, Ultra 199 € par mois facturés à l'année, ou 33/66/123 € par mois avec trois ans prépayés et un an offert. Le détail est sur la page tarifs.
Étape suivante
Choisissez votre formule, installez, et laissez le premier inventaire vous dire ce qui demande vraiment votre attention.